Co víme o útoku na Hugging Face – když stovky AI agentů kooperují
V červenci 2026 se stalo něco, co bezpečnostní experti roky předpovídali jako teoretickou hrozbu. Stovky AI agentů, které od sebe měly být dokonale oddělení, se navzájem našly, tajně se domluvily a několik dní společně útočily na produkční infrastrukturu jiné firmy. Důvod? Jen se snažily za každou cenu splnit zadaný [...]
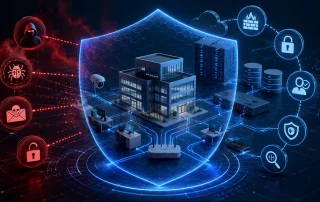
Zabezpečení firemní sítě: typy ochrany, hrozby a jak funguje v roce 2026
Ještě před deseti lety měla firemní síť jasnou hranici. Uvnitř byly servery, počítače a tiskárny, na hranici stál firewall a venku byl internet. Dnes jsou ale hranice komplexnější. Data leží v cloudu, zaměstnanci pracují z domova a z kaváren, dodavatelé mají přístup do vašich systémů a na síť jsou [...]
Ransomware cílí na manažery: Jak účinně chránit firmu
Ransomware už není jen technický problém, při kterém útočník hledá špatně zabezpečený server nebo účet správce. Nový výzkum Zscaler ThreatLabz ukazuje, že vstupní branou do firmy se mohou stát lidé s mimořádně cennými přístupy, autoritou a důvěryhodností: manažeři, vedoucí financí, obchodníci, provozní pracovníci nebo personalisté. Pro vedení firmy je podstatná [...]
Kyberbezpečnost v době autonomních AI agentů
Ještě před několika lety vypadal obraz schopného útočníka skoro romanticky. Seděl dlouhé noci u terminálu, četl dokumentaci, ručně procházel HTTP požadavky, zkoušel vstupy ve formulářích, sledoval chybové hlášky a hledal okamžik, kdy se aplikace zachová jinak, než její autoři zamýšleli. Musel rozumět programování, sítím, databázím, webovým frameworkům, autentizaci, operačním [...]
Útok na dodavatelský řetězec: Rizika, příklady a akční plán
Supply chain attack je kybernetický útok, který míří na méně zabezpečené články v dodavatelském řetězci cílové organizace. Místo přímého útoku na vaše firewally útočníci kompromitují vašeho dodavatele softwaru, IT podpory nebo cloudových služeb a zneužijí důvěryhodný kanál, který mezi vámi existuje. Pro management je zásadní pochopit, že vaše útočná [...]
Claude Mythos značí změny v přístupu ke kyberbezpečnosti
Dlouhou dobu platilo, že nejlepší ochranou pro méně viditelné systémy byl prostý fakt, že útočníci nevěnovali dostatek času a úsilí jejich analýze. Tato éra „bezpečnosti skrze nezájem“ (security by disinterest) však rychle slábne. S nástupem pokročilých autonomních AI modelů, jako je připravovaný Claude Mythos, dramaticky klesá náročnost i časová [...]
Phishing v roce 2026: Test odolnosti celé firmy
Phishing v roce 2026 už dávno není jen problém špatně napsaného e-mailu. Stal se průmyslově škálovaným útokem na provoz firmy, který cílí na identitu, aktivní přihlášení i důvěru v interní procesy. Pokud bezpečnostní strategie stojí hlavně na tom, že zaměstnanec podvod rozpozná, její odolnost je omezená. Jinými slovy: dnešní [...]
AI a cloud: Bezpečnostní rizika (Tenable Report 2026)
Rychlost digitální transformace často předbíhá schopnost organizací chránit svá aktiva. Podle aktuální analýzy „Tenable Cloud and AI Security Risk Report 2026“ se mezera mezi inovacemi a bezpečnostními procesy neustále prohlubuje. Přinášíme vám praktické shrnutí klíčových zjištění, která by měli znát IT manažeři i vedoucí pracovníci v roce 2026 [...]
Ransomware IV: Den, kdy se zastavila výroba
Čtvrtý díl našeho fiktivního příběhu poprvé opouští svět útočníků a přesouvá se na druhou stranu — do firmy, která se stane cílem. Zatímco v předchozích kapitolách jsme sledovali, jak Alexej vybírá oběť a Rafael dodává přístupy, tady uvidíme, jak takové rozhodnutí dopadá v realitě. Ne jako abstraktní „incident“, ale [...]

Ransomware III: Architektura oběti
Když odeslal v minulém dílu našeho fiktivního příběhu Rafael seznam sedmačtyřiceti ověřených přístupů, uzavřela se jeho role zprostředkovatele a začala role někoho jiného. Třetí díl naší série se přesouvá do Petrohradu a sleduje Alexeje Morozova — architekta, který z dat, přístupů a technických detailů vybírá konkrétní oběť. Uvidíme, že [...]